AI news
两条安全新闻落在同一个新闻周期里,描述的其实是同一件事:攻击者不再只是“闯进来”,而是在搭建能读取、排序并把所得变现的流水线。第一条讲的是一个 ChatGPT 分享链接,它交出去的东西可能远不止一段对话;第二条讲的是新型信息窃取木马,据称会调用商用大模型,对被窃的身份数据做价值评估。这两种手法都不算新奇,但都很便宜——而便宜的东西才会扩散。
到底发生了什么
图示:来源页预览图(仅作编辑上下文;版权归属原发布方) · 来源引用:dev.to
分享链接。 ChatGPT 的分享功能会把一段对话变成一个公开 URL。这是教科书意义上的“能力型链接”(capability URL):持有链接本身就是唯一凭证。报道指出,问题不止于随手过度分享。一段被分享的对话,是模型输出内容和其中嵌入内容的渲染面;而经过构造的分享链接,可以被当作一条攻击链的投递载体,把受害者一步步引向泄露账号相关上下文、或在错误的页面上输入凭证。更准确的理解是“提示注入 + 能力型链接”的混合体,而不是某个可一次性修补的缺陷:信任边界在“渲染”这一层,而不在接口端点。
分拣引擎。 另有一类新型信息窃取木马,据称会调用商用模型 API 给窃取到的数据打分——不是为了写出更好的恶意软件,而是为了判断哪几台被攻陷的机器值得投入人工。浏览器会话、存下的银行卡、企业 SSO 令牌、聊天记录,价值并不相同。过去这类排序靠人工或粗糙的关键词规则;现在一个大模型就能把排序变成“打分函数”,而打分函数会把一堆嘈杂的战利品变成一份按优先级排好的目标清单。
基础设施方面。 同一份汇总里还提到 PostgreSQL 19 的发布周期有所推迟。相比前两条,这是个小条目,但值得放进同一份简报:成熟项目用工期换稳定性的频率,往往超出外部预期;当你自己的路线图押在别人的日期上时,这种取舍值得留意。
为什么“分享链接”是一类架构问题
多数团队已经把用户输入当作不可信内容。但把模型输出当作不可信内容的,少得多;把“模型输出经由分享链接转了一圈、又在别处被重新读入”当作不可信内容的,几乎为零。缝隙就在这里。
想想一段共享对话在企业里的常见路径:有人把它粘进 Slack,同事点开、截图、把转录文本贴进工单,之后某个客服机器人或内部助手把这张工单当作上下文读进去。每一个环节,都是“陌生人可能影响过的文本”,被一个倾向于遵循指令的系统读取。真正危险的指令不需要被人眼看见——它只需要活着进入上下文窗口。
缓解手段并不花哨,但有效:在渲染层做内容净化,而不是信任渲染器本身;在自家文档和 UI 文案里,把共享对话明确定义为“默认公开”;任何能触达共享产物的令牌,一律降级为只读且短时效;对分享端点做限流与枚举行为监控——能力型链接天生会泄漏,通过 referrer、通过归档快照、通过一封被转发的邮件。
会“分拣”的恶意软件
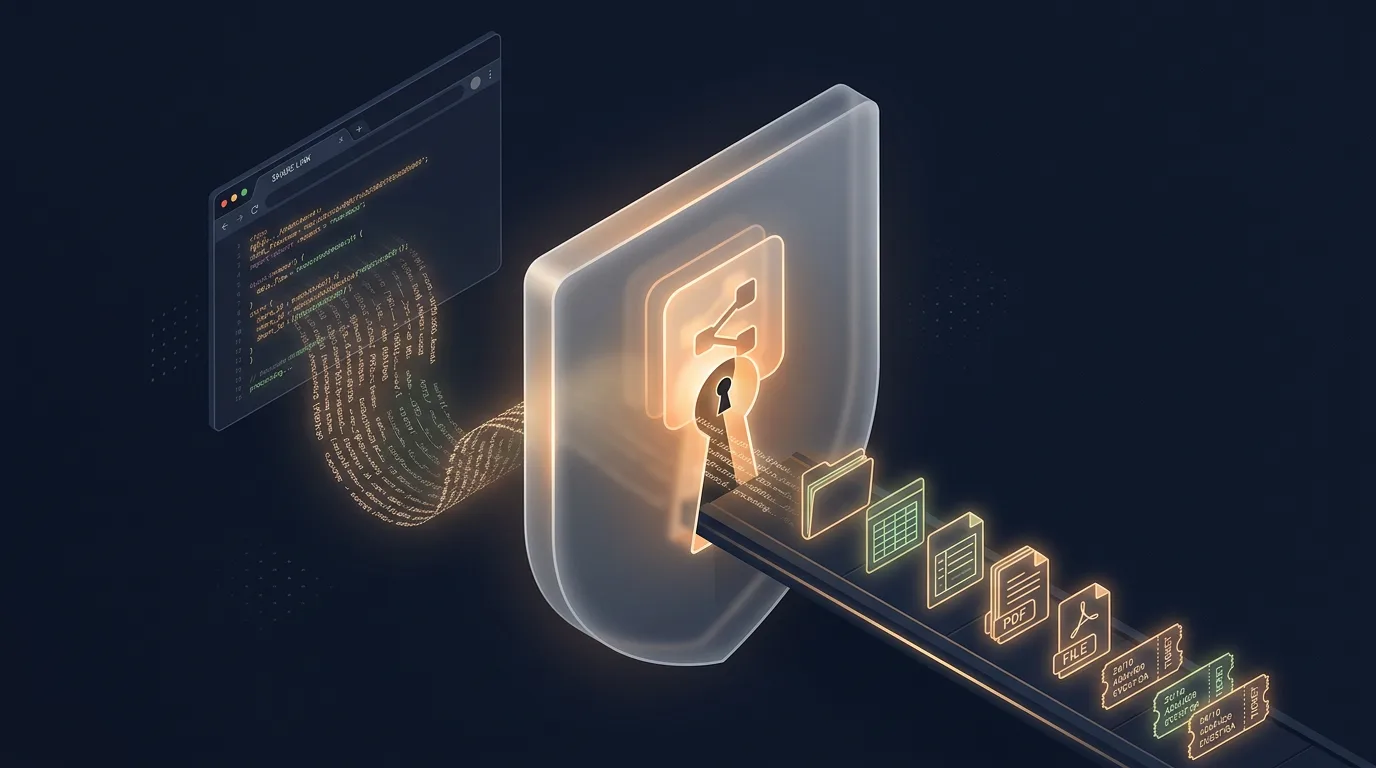
图示:HEXOPS 原创配图(受选题启发,非复制原文图片) · 来源引用:dev.to
这条新闻真正的分量,不在于它说明犯罪分子多聪明,而在于它改变了防守方的经济账。当攻击者能自动给目标排序,“数据太多他们处理不过来”这个防守优势就消失了。由此有三点后果。
第一,应急响应被倒置。你最先听到告警的那台机器,未必是真正重要的那台。资产关键性和身份价值必须进入检测逻辑,而不是在第三天翻表格才想起来。
第二,终端遥测要覆盖“出站到模型服务商”的流量。某个进程以小幅、规律的节奏调用推理 API,负载是本机文件——这是值得告警的信号,而很多 EDR 配置并不看这一点,因为直到最近,它的样子和正常开发行为没有区别。
第三,单台笔记本失守的爆炸半径变大。如果助手能读懂被窃内容并排序,那么只是“存在于”机器上的秘密——dotfile 里的 API key、已登录的管理后台、存下的恢复码——就会从附带损失变成估值的一部分。
接下来盯什么
- 平台厂商会不会用对待“公开文档链接”的标准来对待共享对话链接:过期、吊销、访问分析,以及明确的默认值。
- 模型服务商会不会提供来源标记,让下游系统能区分“用户输入的文本”和“模型生成、被陌生人挂上链接的文本”。
- EDR 与网络厂商会不会把“推理 API 出站”当作一等公民类别,而不是一个未知的 SaaS 端点。
- PostgreSQL 19 的推迟是否还会再挪一次——如果会,大量依赖升级将被挤进同一个季度。
关键要点
- ChatGPT 分享链接是能力型链接,而能力型链接会经由日常协作习惯泄漏:Slack、工单、截图、归档。
- 失效形态是一条链,不是单个漏洞:注入文本 + 可渲染链接 + 一个会照做指令的下游系统。
- 凡是模型输出被重新读入的地方,都应按不可信输入处理,客服与内部助手管线尤其如此。
- LLM 参与的被窃数据分拣,会抬高机器上每一个秘密的价值,而不仅是被瞄准的那个。
- 终端向推理 API 发起的出站调用,如今是一个多数技术栈都忽略的检测机会。
下一步行动
- 盘点所有可能“重新读入”共享对话的位置——工单、chatops、RAG 索引、客服机器人——并在数据流图里标注为不可信。
- 任何会生成公开链接的内部功能,都加上过期与吊销,并记录打开行为。
- 审计终端检测规则里对模型服务商域名的出站覆盖情况,本周先加一条告警。
- 按身份价值而非告警顺序,重排你的应急响应手册。
- 在承诺发布日期之前,把依赖日历重新对照一次类似 PostgreSQL 19 这样的延期。