AI security
过去两年,安全团队反复撞见一个尴尬的悖论:最擅长大规模发现漏洞的模型,恰恰是厂商最不愿交给「修漏洞的人」的模型。一封新近发布、致 OpenAI 与 Anthropic 的公开信(托管于 openletter.earth,标题为「Stop blocking defenders」)正是把这个悖论当作核心指控:当前的访问控制保护的是声誉,而不是基础设施。
核心指控:护栏瞄准了错误的用户
把信里的论证剥到骨架,它讲的是「瞄准问题」。前沿实验室构建的防滥用系统,是对着最坏情形下的行为者校准的:想要可直接使用的漏洞利用代码、恶意软件变种、或者绕过补丁的捷径的人。但这套系统按行为和话题分类,而不是按意图与可追责性分类。结果是:执行授权评估的红队成员,和运行同一段提示词的攻击者,被归入同一个桶。真正的代价由防守侧承担——渗透测试、检测工程、事件响应、漏洞研究——而对手因为对越狱毫无心理负担,直接绕行。
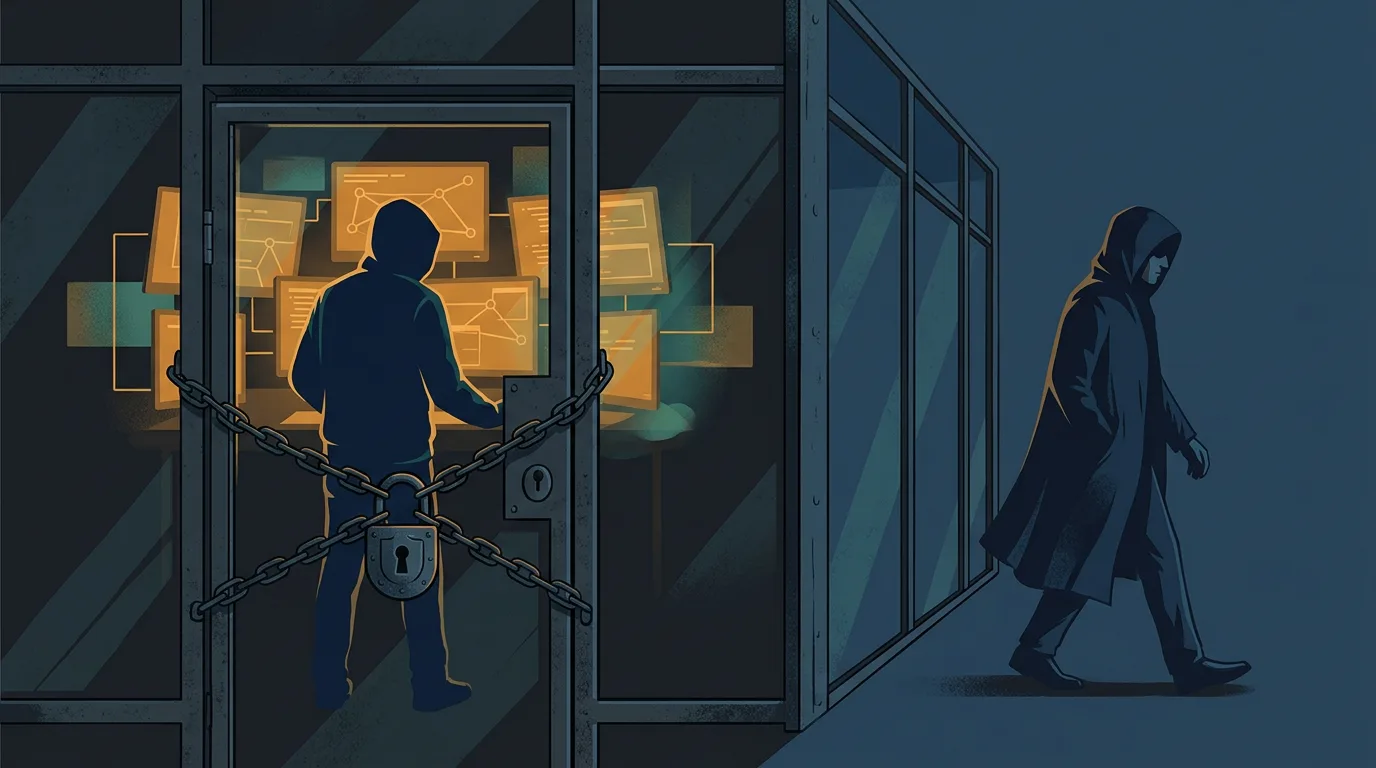
图示:HEXOPS 原创配图(受选题启发,非复制原文图片) · 来源引用:openletter.earth
信中反复使用的词是「安全剧场」(safety theater):可见的拒答与被拦截的请求,制造了治理已经存在的观感,却没有改善真实世界的安全结果,因为被拦下的并不是边际上的那个攻击者。你是否全盘接受这个框架另说,但它底层的观察是可检验的,而大量从业者手里都有对应的亲身案例。
为什么开发者要在意
误报税
只要你的产品触及安全类工作流——SIEM 富化、日志分诊、检测即代码生成、威胁情报摘要——你很可能早已建了一层「兜底」,只是没这么命名。团队把敏感提示词转到自托管的开放权重模型上;为前沿 API 会拒答的场景常备另一个窗口;或者对输入做预处理,直到它滑过分类器的阈值以下。这些是花在绕路上而非产品上的工程时间。它还悄悄在架构里制造了一道裂缝:你对外宣称的能力,与你在客户环境里真正能交付的能力出现偏差,而这种偏差直到客户在评估中撞上它才会暴露。
采购与责任
企业买家现在会要求供应商说明用了哪些模型、拒答如何处理。一个安全产品在事件处置中途因为 API 拒绝请求而卡住,不是假设——那是一张带倒计时的工单。这封信实质上是要求实验室为安全相关的访问公布清晰、可申诉的标准,让下游厂商能对着稳定契约去构建,而不是去逆向解读不透明的政策变动。做不到这点,稳妥的设计选择就是过量预留本地算力,这利好资金充裕的团队,也让市场向「付得起的人」集中。
图示:HEXOPS 原创配图(受选题启发,非复制原文图片) · 来源引用:openletter.earth
实验室那一侧的账本
也得给实验室一个公道。滥用面确实很难看:模型辅助的生物安全风险、自主化利用、规模化社工攻击都是真实存在的,任何在出事后放宽访问的厂商都要公开付账。规模化验证本身也难——「已认证的安全研究者」与「自称是安全研究者的人」之间的缝隙,正是攻击者要钻的那道缝,而目前没有人拿出干净的 API 身份保证方案。怀疑者还会指出:公开信成本很低,签名者构成很重要;读者应直接去原文核对当前名单与具体诉求,而不是把任何摘要当成定论。
因此,这封信更有力的版本不是「撤掉护栏」,而是「让护栏可审计、可申诉」。分层访问计划、有记录的审核、带回应承诺的申诉通道,以及在正当防守方被误拦时发布的公开复盘——这些对实验室的成本远低于他们的担忧,也能给生态一个可对齐的具体目标。
下一步盯什么
三个信号值得关注。第一,两家是否公开回应,或悄悄修改信任与安全文档;一方沉默、另一方改了政策页,本身就是信息。第二,面向安全访问的第三方身份或认证层是否起势——这是双方都说想要、却都没做出来的那块拼图。第三,企业买家是否开始把「拒答处理」写进 RFP,那会把政策辩论变成采购辩论。历史上,采购是更快的杠杆。
关键要点
- 一封致 OpenAI 与 Anthropic 的公开信认为,防滥用控制挡住了正当防守方,却对坚决的攻击者作用有限。
- 批评的落点是「瞄准」而非「存在」:基于行为的分类器无法可靠区分授权红队与对手。
- 开发者已经在为误报付出代价:绕路、分裂的架构、失败的客户评估。
- 现实诉求是可审计、可申诉的分层访问,而非敞开大门。
- 规模化的身份验证,仍是争论双方共同的未解难题。
后续行动
- 直接阅读公开信及当前签名名单,确认具体诉求是否对应你的使用场景。
- 审计自身技术栈,在安全敏感路径上找出隐藏的前沿 API 依赖,并记录你已在使用的兜底方案。
- 若你采购安全工具,把「拒答处理」与「模型可替换性」加入评估清单。
- 未来一个季度持续跟踪两家实验室的信任与安全文档变更,并留意是否公布申诉流程。
来源
- 公开信《Stop blocking defenders: an open letter to OpenAI and Anthropic on cybersecurity access and safety theater》—— https://openletter.earth/stop-blocking-defenders-an-open-letter-to-openai-and-anthropic-on-cybersecurity-access-and-safety-theater-e653e5cd