AI
Agent 之间的协议,演示起来容易,运营起来很难。对一个只跑通顺利路径的服务发一次成功的 message/send,几乎说明不了你的 Agent 能否扛住协调器、重试、冷启动容器,或者一个自作主张把数字输出“总结”掉的 LLM。
Dev.to 上最近的一篇实操文章提供了一个很有用的压力测试范式:同一份 Rust 工作负载——对前 N 个梅森素数指数做 Lucas–Lehmer 检验——用三种方式对外提供,再由同一个 A2A CLI 驱动。第一条路径是官方 A2A Rust SDK;第二条是完全不含协议代码的普通 stdin/stdout 程序,由 a2a server --exec 包装;第三条放在 Gemini 上的 ADK 协调器后面,用 ADK CLI 启动。业务逻辑完全相同,外壳有三个。
这种隔离正是关键。当唯一变量是服务层时,行为、延迟或输出形态上的任何差异,都意味着协议或集成缺陷,而不是产品取舍。下面是我们用来给这类发布把关的检查清单。
为什么“一个负载、三种外壳”才是诚实的测试
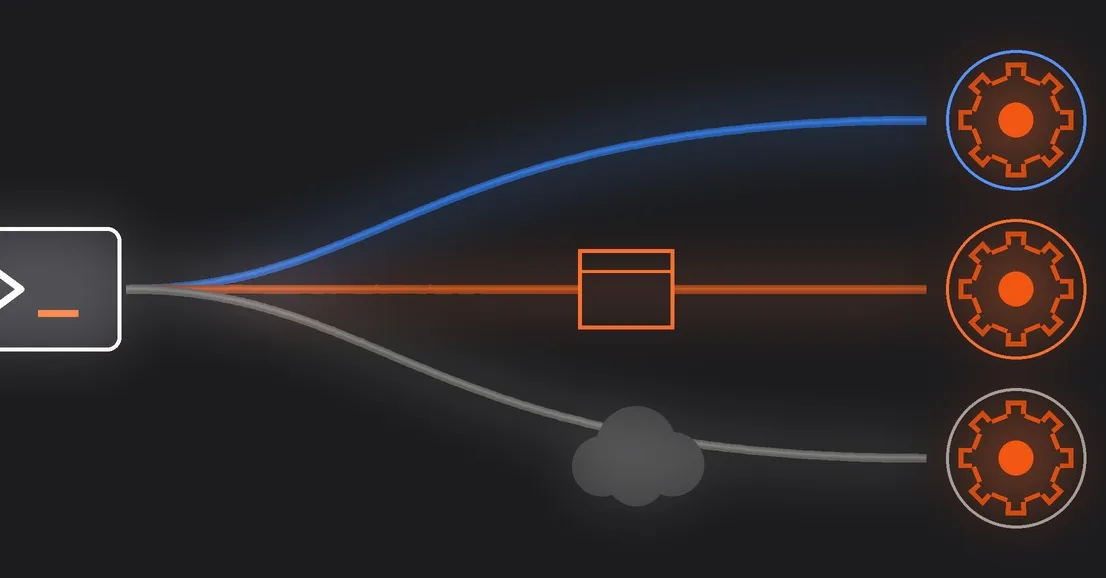
图示:来源页预览图(仅作编辑上下文;版权归属原发布方) · 来源引用:dev.to
大多数 Agent 互通故障并不是协议故障,而是边界故障:一条启动横幅被打印到 stdout;任务实际出错却被标记为 completed;Agent Card 宣称支持流式,服务端却没实现;协调器对结果做了改写,悄悄改掉一位数字。
把同一个确定性函数通过三种外壳提供,能把这些边界全部暴露出来。exec 路径尤其被低估:如果一个读取 stdin、写出 stdout 的 30 行程序,无需引入 SDK 就能变成符合规范的 Agent,说明你的协议边界足够薄、足够可读。反之,你之后交付的每个 Agent 都会继承隐藏耦合。
起飞前检查清单
请用通过/失败判定,不要打分。第 1、5、6 项只要有一项失败,就应直接阻止发布。
1. 每种外壳背后都是确定性负载
通过: 同样的输入,经 SDK、exec 包装、协调器三条路径产生的输出逐字节一致。失败: 协调器重排、四舍五入或摘要了载荷;或 exec 路径返回的结构与 SDK 路径不同。
2. Agent Card 与实际可观测行为一致
通过: 卡片上的技能、能力、流式支持与鉴权方案,由运行中的服务生成或经过测试校验。失败: 卡片靠手工维护,第一次重构后就开始漂移。
3. message/send 与流式两条路径都可用
通过: 流式路径发出增量更新和终止事件,最终拼装结果与非流式结果相等。失败: 流式只在结束时吐出一整块,或丢掉终止状态。
4. 任务状态是真实的,不是装饰
通过: submitted、working、input-required、completed、failed、canceled 在合适场景下均可到达,且取消操作确实中止了工作。失败: 错误被包装成 completed,错误信息塞在载荷里——这是 Agent 系统中最常见的集成 Bug。
5. stdout 是协议通道,不是日志
通过: 被 exec 包装的程序只向 stdout 写协议 JSON,所有日志走 stderr,每条消息后立即 flush,退出码可被包装器解释。失败: 启动横幅、进度条或调试打印混入流中,破坏帧结构。
6. 协调器只做委派,不做编辑
通过: 协调器转发任务、原样透传结果;任何摘要都是单独的、明确标注的步骤。失败: LLM 协调器改写数字、丢弃字段,或宣称成功而下游 Agent 从未上报成功。
一致性、计时,以及会说谎的数字
图示:HEXOPS 原创配图(受选题启发,非复制原文图片) · 来源引用:dev.to
7. 永远从两个客户端测量
通过: 分别用 A2A CLI 和原生客户端采集延迟,按路径记录 p50 与 p95。失败: 只报告端到端墙钟时间,没人能判断耗时花在传输、包装器、模型还是负载上。
8. 冷启动是一等指标
通过: 冷启动时间与热态吞吐分开测量,exec 路径与 SDK 路径在相同温度下对比。失败: 拿热态 SDK 服务去比冷态进程启动,然后把表格当作协议性能对比发布。
9. 故障演练要脚本化
通过: 团队能复现超时、畸形输入、流中断开、重复投递与取消,且每种情况都产生正确的终止状态。失败: 故障处理留到上线前一周靠手工摸索。
10. 鉴权与租户隔离在边界处强制实施
通过: 每条路径都拒绝未认证调用,令牌按租户限定作用域,Agent Card 声明的方案与实际执行的方案一致。失败: exec 包装器继承本地环境的隐式信任,却被当作已认证服务部署。
11. 追踪链路跨越每一跳
通过: 客户端注入的 trace 或关联 ID,能在包装器日志、SDK Agent 与协调器记录中找到。失败: 排查协调器故障只能靠人工比对时间戳。
12. CI 中有契约门禁
通过: Schema 校验、Agent Card 检查,以及最小化的 send/stream/cancel 测试套件,在每次提交时对三条服务路径全部运行。失败: 互通性靠一次演示来证明,而不是靠流水线。
发布计分卡
当第 1–6 项在三条路径上全部通过、第 7–8 项有你敢为之辩护的基线记录、第 9–12 项已自动化而非停留在愿望清单时,这个构建才允许发布。其余情况,都只是接了一条部署流水线的演示。
这种“三种外壳”范式更深的启示是架构层面的:把协议关注点收进一层薄适配器,把真正的工作留在完全不懂 Agent 的程序里。这样,SDK 只是便利,exec 包装是兜底,协调器只是消费者——而不是一次重写。
关键结论
- 让同一份确定性负载跑过三种服务路径,能把协议缺陷与产品行为区分开。
a2a server --exec是完全正当的生产路径,前提是 stdout 保持干净、日志走 stderr。- 把“
completed+ 错误字符串”视为发布阻断项。 - 冷启动与热态分开测量,CLI 与原生客户端都要测。
- 会篡改下游结果的协调器是正确性 Bug,不是 UX 特性。
- 要么把契约测试覆盖到所有路径并自动化,要么“互通”只是一句宣称。
下一步
- 在本迭代内挑一个确定性函数,把它通过三条路径全部暴露出来。
- 先写 send/stream/cancel 契约测试套件,再写适配器。
- 在 CI 中加入 stdout 洁净度测试:断言 exec 程序只输出合法 JSON 帧。
- 记录冷态与热态的 p50/p95 基线,并与发布产物一起存档。
- 跑完五类故障演练,任何不一致都记到服务层名下,而不是负载名下。