AI
平台团队被 AI 坑,很少是因为模型答错了;更多时候,是模型答对了,而且权限还全都有。
常见的落地路径看起来人畜无害:给智能体一个服务账号、一个 shell、一条进集群的路,然后指望把提示词写好就能替代访问控制。演示阶段一切正常。接着,一个 AI 生成的 Terraform 模块为了「快速修复一个权限报错」顺手放宽了存储桶策略;一个自动化修复脚本在错误的上下文里执行,把正在承载流量的节点摘掉了;工程师们默默地花在审阅模型给出的 CLI 命令上的时间,比这些命令省下来的时间还多。
这些都不是提示词问题,而是披着提示词外衣的权限与流程问题。
为什么默认做法几乎必然出事
在真实平台工作中,有三个假设会迅速失效。
假设一:模型理解爆炸半径。 它不理解。智能体看到的是一处权限报错和一个能修好它的工具,它没有「哪个账号是生产、哪个存储桶放客户数据、哪个节点池正撑着付费租户流量」的概念。
假设二:dry run 是安全网。 只有当执行 dry run 的身份在结构上根本无法 apply 时,它才安全。如果同一个令牌既能 plan 又能 apply,那 dry run 只是表演。
假设三:人工评审会兜住。 评审者只能看到他看得见的东西。如果留档物是模型那段语气轻快的文字总结,而不是原始 diff,那他审的是一份转述。
解决办法不是换更强的模型,而是把确定性的护栏放在平台层:用代码表达,由不参与协商的系统强制执行。
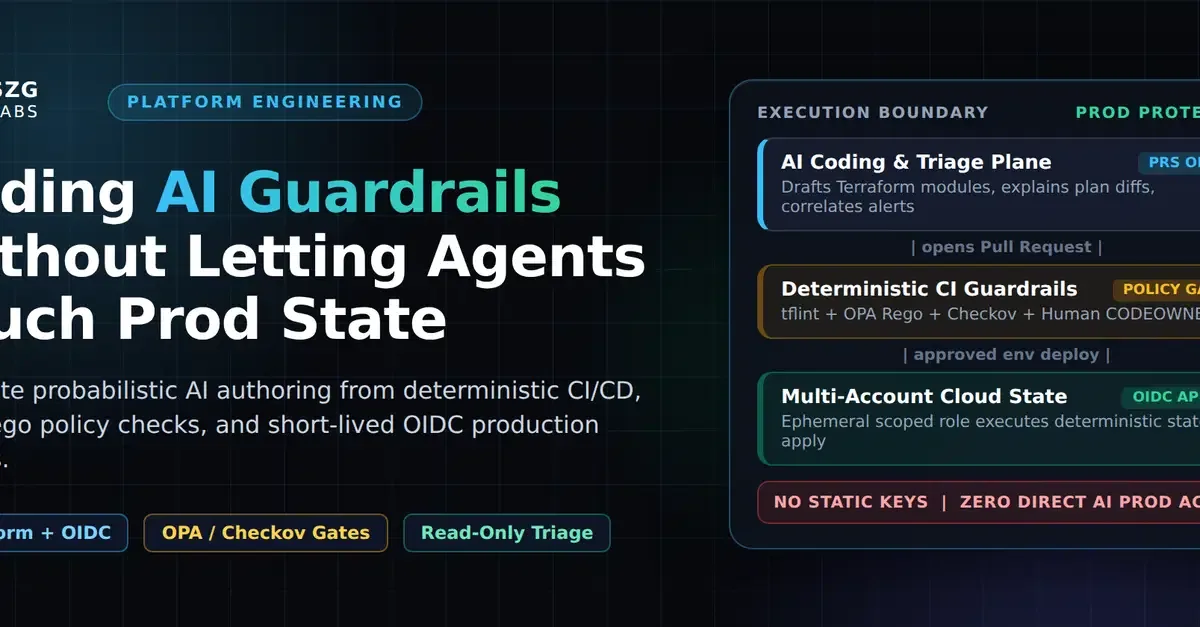
图示:来源页预览图(仅作编辑上下文;版权归属原发布方) · 来源引用:dev.to
这份清单怎么打分
下面每一项都是二选一的。没有部分得分,也没有「排期里已有」算通过这种说法。
- 通过:在智能体实际运行的环境中,今天就是成立的。
- 不通过:在成立之前,智能体保持只读。
如果某个问题你必须开一张工单才能回答,那就按不通过处理。在访问控制评审里,不确定等同于不存在。
第一部分 —— 身份与爆炸半径
1. 每个智能体有独立的非人类身份。 通过:智能体有自己的主体,与任何人类账号隔离,凭证短时效,并指定了负责人。不通过:复用了工程师的 kubeconfig、共享的 CI 密钥,或长期静态密钥。
2. 最小权限以显式白名单表达。 通过:权限按资源与动词逐条列出,纳入版本控制,像应用代码一样评审。不通过:出现任何通配符,或为了省事留了一条通往宽泛管理员策略的后门。
3. plan 与 apply 在结构上分离。 通过:提出变更的身份从机制上无法执行变更——不同主体、不同流水线阶段。不通过:一个令牌同时覆盖预演与变更。
4. 凭证按运行签发、限定环境。 通过:凭证只针对一个集群、账号或工作区签发,几分钟内过期。不通过:一份凭证在预发和生产都通用,或者永不过期。
第二部分 —— 变更通路
5. 智能体只能提 PR,不能直接提交。 通过:智能体的所有产出都落成分支与 PR,由 CI 先校验,再到人眼前。不通过:智能体能推送到受保护分支,或直接调用变更类 API。
6. 策略门禁卡在合并前,而不是部署后。 通过:策略即代码的检查在每次 plan 上运行,违规直接让构建失败。不通过:违规出现在周报、大盘,或周五没人看的群消息里。
7. diff 才是评审留档物。 通过:评审者批准的是原始 plan 或 diff,模型的解释只是旁边的批注。不通过:批准决策依赖于阅读模型对自己行为的总结。
8. 晋级路径确定且按环境顺序执行。 通过:同一份产物通过固定流水线、固定顺序从预发晋级到生产。不通过:智能体能从自由文本或推断中自行选择目标环境。
图示:HEXOPS 原创配图(受选题启发,非复制原文图片) · 来源引用:dev.to
第三部分 —— 可观测性与恢复
9. 每一个动作都可还原。 通过:审计者能在十五分钟内追出提示词、提议的 plan、批准主体和最终执行结果。不通过:日志里只有一次 kubectl 调用,却找不到它来自哪个请求。
10. 存在智能体够不着的急停开关。 通过:人可以一个动作冻结智能体的身份——吊销凭证,而不是改提示词。不通过:停用智能体需要一次发布、一次改代码,或需要智能体配合。
11. 每类动作都有预置且演练过的回滚。 通过:每一种被允许的变更都有成文的逆操作,并在本季度于非生产环境实跑过。不通过:恢复方案是「从备份还原」然后祈祷 RPO 撑得住。
12. 读模式与写模式是两种模式。 通过:默认姿态是只读诊断;写权限按任务显式开启、限定范围、自动过期。不通过:只有一种模式,什么都能干。
关键结论
- 平台工程里 AI 的主要风险是授权,而不是幻觉。模型通常只是老老实实在做凭证允许它做的事。
- plan 与 apply 必须是结构上不同的身份。差一点,预演就变成了正式演出的彩排。
- 评审留档物是原始 diff。模型总结只是说明,永远不是证据。
- 护栏应该写在平台层、以代码形式存在,并配一个人无需触碰智能体就能拉下的急停开关。
下一步
- 盘点所有持有可触达生产凭证的智能体、脚本与自动化,登记负责人。
- 按爆炸半径而不是按「最近新写的」排序这些身份。
- 本迭代内把风险最高的三个换成短时效、限定环境的凭证。
- 在给智能体新增能力之前,先给风险最高的仓库加上阻断型策略门禁。
- 每季度挑一类动作做一次回滚演练,并把结果写下来。
来源
延伸阅读:Adding AI Guardrails to Platform Engineering (Without Letting Agents Touch Prod State)